Gobernanza de prompts: guía para equipos con IA
Gobernanza de prompts paso a paso: roles, versionado, biblioteca, tono de marca, pruebas e indicadores para llevar tus agentes de IA a producción con control.
 Matías CasasolaFundador y CEO de Anunzi
· 13 min de lectura

En este artículo
- En resumen
- Qué es la gobernanza de prompts
- Por qué importa en una organización
- Roles: quién hace qué
- Ciclo de vida y versionado
- Cómo organizar una biblioteca de prompts
- Entrenar el tono de marca sin perder control
- Probar, supervisar y reaccionar a los fallos
- Indicadores para saber si funciona
- Normativa: qué pide la Unión Europea
- Nuestra perspectiva
- Lleva la gobernanza a tus agentes de voz y WhatsApp
- Preguntas frecuentes
- Fuentes
- Recomendaciones
La gobernanza de prompts es el conjunto de roles, reglas de revisión y controles de despliegue que decide qué prompts llegan a producción, quién los cambia y cómo se vuelve atrás si algo falla. Si tu empresa o tu administración usa agentes de IA para atender llamadas o mensajes, el prompt deja de ser un texto suelto: es una pieza de configuración que habla en nombre de tu organización. Esta guía te da un modelo práctico para gobernarlo sin montar un comité eterno.
En resumen
- Un prompt que influye en clientes, cobros o trámites se trata como un activo con propietario, versión, revisión y plan de vuelta atrás.
- La revisión se gradúa según el riesgo: controles ligeros para pruebas internas y revisión formal para finanzas, salud o normativa.
- Una biblioteca de prompts útil es un catálogo central con metadatos, estados de ciclo de vida y control de acceso, no una carpeta compartida.
- El tono de marca se define en el prompt de sistema, con ejemplos, y se prueba igual que cualquier otro comportamiento.
- Se mide con pocos indicadores: cobertura con propietario, versiones aprobadas, regresiones, escalados a humano y reversiones.
Qué es la gobernanza de prompts
Un prompt es, según la guía de GOV.UK sobre ingeniería de prompts, un conjunto cuidadosamente diseñado de instrucciones y contexto que indica a un sistema de IA cómo realizar una tarea o responder. En un sistema gobernado cumple varias funciones: orienta el comportamiento, limita el dominio de las respuestas, indica qué hacer cuando falta información y ayuda a evitar acciones no autorizadas.
En una empresa real, el prompt rara vez es una sola frase. Check Point explica que un prompt empresarial suele combinar instrucciones del sistema, entrada del usuario, datos recuperados, historial, descripciones de herramientas y estado de la aplicación. Por eso gobernarlo exige controlar el conjunto, no solo el texto que escribió una persona.
La gobernanza responde a cuatro preguntas sencillas:
- ¿Quién es responsable de este prompt?
- ¿Quién revisó y aprobó el último cambio?
- ¿Con qué pruebas se comprobó que funciona?
- ¿Cómo se vuelve a la versión anterior si algo sale mal?
Si no sabes responder a las cuatro para cada agente en producción, ya tienes un hueco de gobernanza.
Por qué importa en una organización
CIO identifica tres motivos para gobernar prompts: fiabilidad, eficiencia y riesgo. Sin control, los prompts pueden filtrar información sensible, inventar políticas que no existen o producir mensajes externos incoherentes entre canales.
Imagina un agente de cobranzas cuyo prompt lo edita alguien del equipo comercial para “suavizar el tono”. Sin versionado ni revisión, nadie sabe que esa edición eliminó la frase que impedía ofrecer descuentos no autorizados. Con gobernanza, el cambio queda registrado, se prueba contra casos conocidos y alguien con autoridad lo aprueba antes de que llegue a un deudor real.
El marco de gestión de riesgos de IA del NIST sitúa esta idea en un plano más amplio. Estructura la gestión del riesgo en cuatro funciones (GOVERN, MAP, MEASURE y MANAGE) y precisa que, según el documento AI RMF 1.0, GOVERN es transversal: informa y atraviesa las demás funciones. Dicho de forma práctica, la gobernanza no es una fase final, sino el marco dentro del que ocurre todo lo demás.
El valor para el negocio también lo resume IBM en tres palabras: cumplimiento, confianza y eficiencia.
Roles: quién hace qué
No necesitas una estructura pesada. Necesitas pocas funciones, bien asignadas. Un modelo de mínimos, apoyado en el marco de ciclo de vida de prompts de COMPEL, incluye:
- Propietario del prompt: responde por el comportamiento y firma los cambios.
- Revisor técnico: comprueba que el cambio no rompe integraciones, formatos de salida ni herramientas conectadas.
- Revisor de gobernanza: verifica que se respetan políticas internas, privacidad y reglas de escalado.
Para funciones de mayor impacto, como cobros, salud o trámites públicos, se suman revisores de seguridad y de producto o legal. Es decir, la propiedad es compartida entre producto, ingeniería, seguridad, privacidad, legal y negocio. Si quieres ver cómo se plantea una estrategia de contenido y marca asistida por IA en una pyme, esta guía sobre IA en el marketing de pymes ayuda a entender qué áreas intervienen.
Graduar la revisión según el riesgo
No todos los prompts merecen el mismo trámite. CIO propone una taxonomía de riesgo: los prompts de bajo riesgo reciben controles ligeros, mientras que los relacionados con políticas, finanzas o atención sanitaria requieren revisión, pruebas y escalado formales. Un prompt que influye en decisiones, sistemas o registros oficiales se gobierna como un activo; la experimentación exploratoria puede seguir con menos fricción.
Una tabla sencilla para empezar:
| Nivel | Ejemplo | Control mínimo |
|---|---|---|
| Bajo | Borrador de texto interno | Propietario y nombre claro |
| Medio | Agente que agenda citas | Revisión técnica y pruebas con casos de referencia |
| Alto | Agente que informa deudas o responde reclamos ciudadanos | Revisión de gobernanza y legal, aprobación formal, supervisión humana y plan de reversión |
Ciclo de vida y versionado
IF4IT propone estados de ciclo de vida como borrador, en revisión, aprobado para producción, activo, obsoleto, suspendido o retirado. No hace falta usarlos todos. Con cinco te basta: borrador, en revisión, aprobado, activo y retirado.
Cada cambio debería dejar un registro con:
- el diff respecto a la versión anterior,
- la justificación del cambio,
- los resultados de evaluación,
- las aprobaciones,
- el plan de despliegue.
La regla más útil es la que bloquea: nada pasa a producción sin evaluación ni firma del propietario. Marshall Ridge Consulting coincide en lo esencial: propietario explícito, versionado de los prompts materiales y recuperación de versiones anteriores para auditoría.
Un flujo de despliegue como el del software
Langfuse describe un ciclo CI/CD de prompts de seis etapas: versionar, validar contra un conjunto de referencia, bloquear hasta superar umbrales y obtener aprobación, desplegar gradualmente, observar y revertir. También recomienda proteger la etiqueta de producción para que solo aprobadores designados puedan moverla, y guardar un registro de quién cambió qué y cuándo.
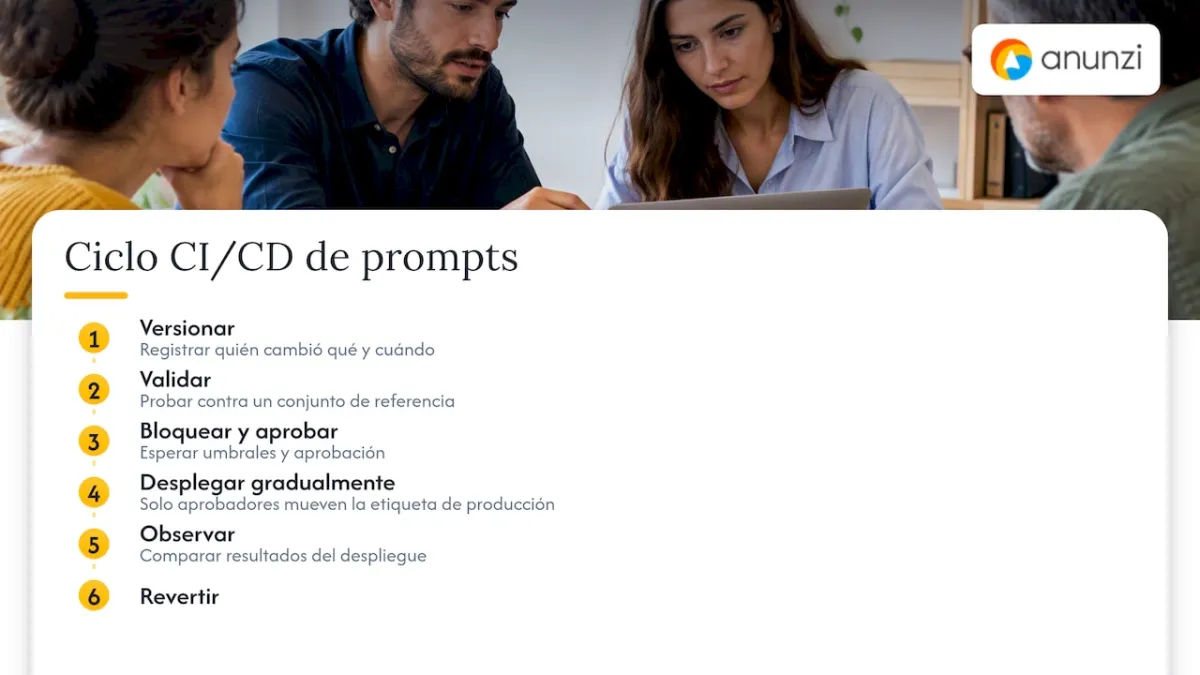
El despliegue gradual importa mucho en atención telefónica. Si cambias el prompt de un agente de voz, primero lo expones a una parte pequeña del tráfico, comparas resultados y solo entonces lo extiendes.
Cómo organizar una biblioteca de prompts
Muchos equipos empiezan con una hoja de cálculo o un documento compartido. Funciona hasta que hay veinte agentes, tres canales y cinco personas editando. En ese punto necesitas un catálogo.
La guía de AWS Well-Architected para IA generativa recomienda un catálogo centralizado para desarrollar, probar y administrar prompts. Debe tener metadatos (versión, autor y propósito), categorías, etiquetas y controles de acceso, además de control de versiones, changelog, procedimientos de reversión, métricas y estadísticas de uso. Una versión solo pasa a ser la activa tras superar los umbrales definidos, y el catálogo debe permitir volver a la anterior si aparecen resultados indeseables.
Para que la biblioteca sirva a quien busca “el prompt aprobado”, cada ficha debería incluir:
- nombre y descripción,
- propietario,
- casos de uso y canal (voz, WhatsApp, correo),
- modelos y aplicaciones relacionadas,
- fuentes de datos,
- usos aprobados y prohibidos,
- versión y estado,
- clasificación de riesgo,
- evidencias de pruebas y fecha de la próxima revisión.
Esa lista sigue el inventario que plantea IF4IT. Añade un campo útil para equipos con presencia internacional: la jurisdicción en la que se usa el prompt.
Reglas para que la biblioteca no muera
- Una sola fuente de verdad. Si un prompt existe en tres sitios, uno de ellos está desactualizado.
- Acceso por rol. Muchos pueden consultar; pocos pueden aprobar.
- Revisión periódica. Cada ficha tiene fecha de revisión; si vence, el prompt pasa a “restringido” hasta que alguien lo confirme.
- Retirada explícita. Un prompt obsoleto se marca, no se borra: lo necesitas para auditar.
web.dev recuerda además que el prompt puede ser un artefacto compartido para colaborar entre equipos, y que sus componentes se pueden versionar, probar y mejorar con el tiempo.
Entrenar el tono de marca sin perder control
El tono de marca es una de las razones por las que los equipos retocan prompts sin avisar. Conviene tratarlo como una parte más del contrato entre la aplicación y el modelo.
Según web.dev, el prompt de sistema lo proporciona la aplicación y fija el comportamiento global, el tono, el formato y las restricciones de seguridad, mientras que el prompt de usuario contiene la solicitud inmediata. Su recomendación es separar contexto, instrucción, variables de entrada, formato de salida, ejemplos y restricciones.
Aplicado al tono, funciona bien este esquema:
- Reglas estables en el prompt de sistema: tratamiento (tú o usted), nivel de formalidad, palabras que no se usan, forma de despedirse.
- Ejemplos de respuestas buenas y malas: tres o cuatro bastan para marcar el estilo.
- Restricciones de seguridad separadas del estilo: el tono se puede ajustar con agilidad; las reglas de privacidad y escalado, no.
- Pruebas de tono: una batería de conversaciones tipo, revisadas por la persona responsable de marca.
El riesgo habitual es mezclar ambas capas. Quien quiere un agente más cercano modifica una frase y, sin querer, relaja una restricción. Mantenerlas en bloques distintos, con distinto nivel de aprobación, evita ese problema. También es útil que quien edita el tono no sea quien aprueba las restricciones.
Probar, supervisar y reaccionar a los fallos
El NIST indica que la validez y fiabilidad de los sistemas desplegados se evalúan con pruebas o monitorización continuas, y que puede ser necesaria la intervención humana cuando el sistema no detecta o corrige errores. Ante niveles de riesgo inaceptables, el desarrollo y el despliegue deben cesar de forma segura hasta que el riesgo esté suficientemente gestionado.
En la práctica, esto se traduce en cuatro hábitos:
- Conjunto de referencia: un grupo de conversaciones reales anonimizadas, con el resultado esperado. Cada cambio se prueba contra él.
- Prueba por modelo: AWS señala que el mismo prompt puede rendir distinto según la versión del modelo fundacional, así que el catálogo debe asociar los resultados de evaluación a un prompt y un modelo concretos.
- Parámetros versionados: temperature, top_p y top_k también cambian el comportamiento, y AWS recomienda versionarlos y validarlos junto con cada versión del prompt.
- Monitorización posterior al despliegue: revisar conversaciones, escalados y quejas. Si quieres profundizar en el seguimiento asistido por IA, esta guía sobre monitorización basada en IA añade contexto.
En Anunzi hemos publicado una guía sobre pruebas de calidad en agentes de IA con lo que conviene medir antes y después de lanzar.
El prompt no sustituye a los controles técnicos
Check Point advierte que las instrucciones en lenguaje natural son orientación probabilística y no sustituyen controles deterministas como la autorización de acceso, la validación de entradas o la prevención de pérdida de datos. Si un agente no debe ver datos de otro cliente, eso lo garantizan los permisos de la integración, no una frase que diga “no reveles datos ajenos”.
Cuando algo sale mal
Ten un procedimiento escrito de tres pasos: suspender o revertir la versión activa a la última aprobada, analizar las conversaciones afectadas y corregir con el flujo normal de revisión. Quien puede revertir debe estar definido de antemano, y la reversión no debería exigir el mismo trámite que un cambio nuevo.
Indicadores para saber si funciona
No midas todo. Empieza por estos:
| Indicador | Qué te dice |
|---|---|
| Cobertura de prompts registrados y con propietario | Cuánto está realmente bajo control |
| Porcentaje de versiones aprobadas en producción | Si alguien se salta el proceso |
| Tiempo de revisión | Si el proceso es viable o frena al equipo |
| Resultados de regresión y tasa de fallos | Si los cambios empeoran el servicio |
| Incidentes de seguridad y reversiones | Cuántas veces falló el control previo |
| Tasa de escalado a humano | Si el agente resuelve lo que debe |
| Exactitud, consistencia, latencia, coste y satisfacción | Calidad y eficiencia del servicio |
El NIST añade un criterio de fondo: comprobar si las mediciones y los procesos realmente mejoran la capacidad de gobernar y gestionar los riesgos. Si un indicador no cambia ninguna decisión, quítalo.
Normativa: qué pide la Unión Europea
Si operas en España o en la UE, el Reglamento (UE) 2024/1689 establece para los sistemas de alto riesgo requisitos de gestión continua del riesgo, documentación y registro, supervisión humana, robustez, precisión y ciberseguridad. Su aplicación depende de que el sistema entre en las categorías de alto riesgo que define la norma. La gestión del riesgo debe ser continua e iterativa, revisarse y actualizarse periódicamente, documentar decisiones y acciones significativas, y considerar el uso indebido razonablemente previsible.
Un registro de cambios, aprobaciones y pruebas por prompt es justo el tipo de evidencia que facilita esa documentación. Para saber si tu caso concreto es de alto riesgo, consulta con tu asesoría jurídica o con el delegado de protección de datos. En Latinoamérica, la regulación varía por país: revisa la norma vigente de cada jurisdicción en la que operes.
Nuestra perspectiva
Desde Anunzi vemos a diario que el prompt es solo una parte del agente. Un agente de voz o de WhatsApp que funciona de verdad combina el prompt con integraciones (CRM, agenda, pagos), reglas de escalado y un motor de voz estable. Por eso gobernamos el conjunto, no solo el texto.
Nuestro criterio es simple: cada agente se implementa a medida con los sistemas, procesos y tono del cliente, y cada cambio se prueba antes de llegar a las llamadas reales. Nuestros agentes están pensados para responder en alrededor de 1 segundo y resolver más del 95% de las consultas sin derivar, y eso solo se sostiene si el prompt, las herramientas y los datos cambian con control.
El caso de la Municipalidad de Villa María lo ilustra: entre enero y julio de 2026 el agente atendió 13.325 llamadas y resolvió el 85% sin transferir. En un servicio público, cada ajuste de tono o de regla de escalado afecta a miles de vecinos, y por eso conviene tener propietario, revisión y vuelta atrás desde el primer día.
Si empiezas, empieza pequeño: un agente, un propietario, un conjunto de pruebas y un procedimiento de reversión. Después amplía.
Matias
Lleva la gobernanza a tus agentes de voz y WhatsApp
En Anunzi, el mismo agente atiende por teléfono y por WhatsApp, en español, con integraciones a CRM, agenda, MCP y API. Puede estar listo en 1 a 7 días, funciona 24/7 y atiende de 1 a 20 llamadas simultáneas según el plan. Puedes ver cómo funcionan los agentes de voz, los agentes de WhatsApp y las integraciones disponibles.
Los planes empiezan desde 87 USD/mes con telefonía, y todos incluyen 1 número local de EE. UU. Una llamada entrante cuesta 20 créditos por minuto con número de Anunzi y 16 créditos por minuto con troncal SIP propia; 1 crédito equivale a USD 0,01. Consulta el detalle en la página de precios. Crea tu agente gratis, sin tarjeta, en 2 minutos: empieza aquí.
Preguntas frecuentes
¿Qué diferencia hay entre gobernanza de prompts y gobernanza de la IA?
La gobernanza de la IA cubre todo el sistema: datos, modelos, riesgos, cumplimiento y responsabilidades. La de prompts es una parte concreta y operativa: controla las instrucciones que guían al modelo en producción. Según el NIST, la función GOVERN atraviesa todo el ciclo de gestión del riesgo, y la gobernanza de prompts es una de sus aplicaciones diarias.
¿Necesito una herramienta especial para empezar?
No. Puedes empezar con un inventario, un responsable por prompt y un registro de cambios con aprobación. Una herramienta de catálogo y despliegue se justifica cuando tienes varios agentes, canales o equipos editando a la vez.
¿Quién debe aprobar los cambios en un prompt?
El propietario del prompt firma el cambio y, según el riesgo, se añaden un revisor técnico y otro de gobernanza. Para cobros, salud o servicios públicos, suma revisión de seguridad y legal. Los cambios sin evaluación previa deberían bloquearse.
¿Cada cuánto debo revisar los prompts en producción?
Depende del riesgo, pero fija una fecha de revisión en cada ficha de la biblioteca. Revisa además cuando cambie el modelo, los parámetros, las integraciones o la normativa aplicable, porque el mismo prompt puede comportarse distinto.
Fuentes
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- CIO: Prompt governance is the new data governance
- IBM: Gobierno de la IA, una guía para la implementación
- GOV.UK: AI Insights, Prompt Engineering
- Check Point: Prompt Engineering
- COMPEL Framework: Prompt Lifecycle Governance
- IF4IT: Govern the Inventory of AI Prompts
- Marshall Ridge Consulting: Enterprise Prompt Governance
- Langfuse: Prompt CI/CD
- AWS Well-Architected: GENREL04-BP01 Implement a prompt catalog
- web.dev: Prompt engineering
- EUR-Lex: Reglamento (UE) 2024/1689
- HybridMinds: IA en el marketing de pymes
- Fintech SEO Sprendimai: monitorización basada en IA
Recomendaciones
- Atención ciudadana con IA: guía para gestores públicos
- Monitorizar agentes IA en producción: qué medir primero
- Agentes IA personalizados: guía para implementarlos en tu empresa
- Atención con agentes IA: guía para empresas y gobiernos
Escrito por
Fundador y CEO de Anunzi
Fundó Anunzi y lidera el producto y la tecnología de la plataforma de agentes de voz con IA en español. Trabaja con empresas y gobiernos de España y Latinoamérica para que ninguna llamada quede sin atender.
LinkedIn →